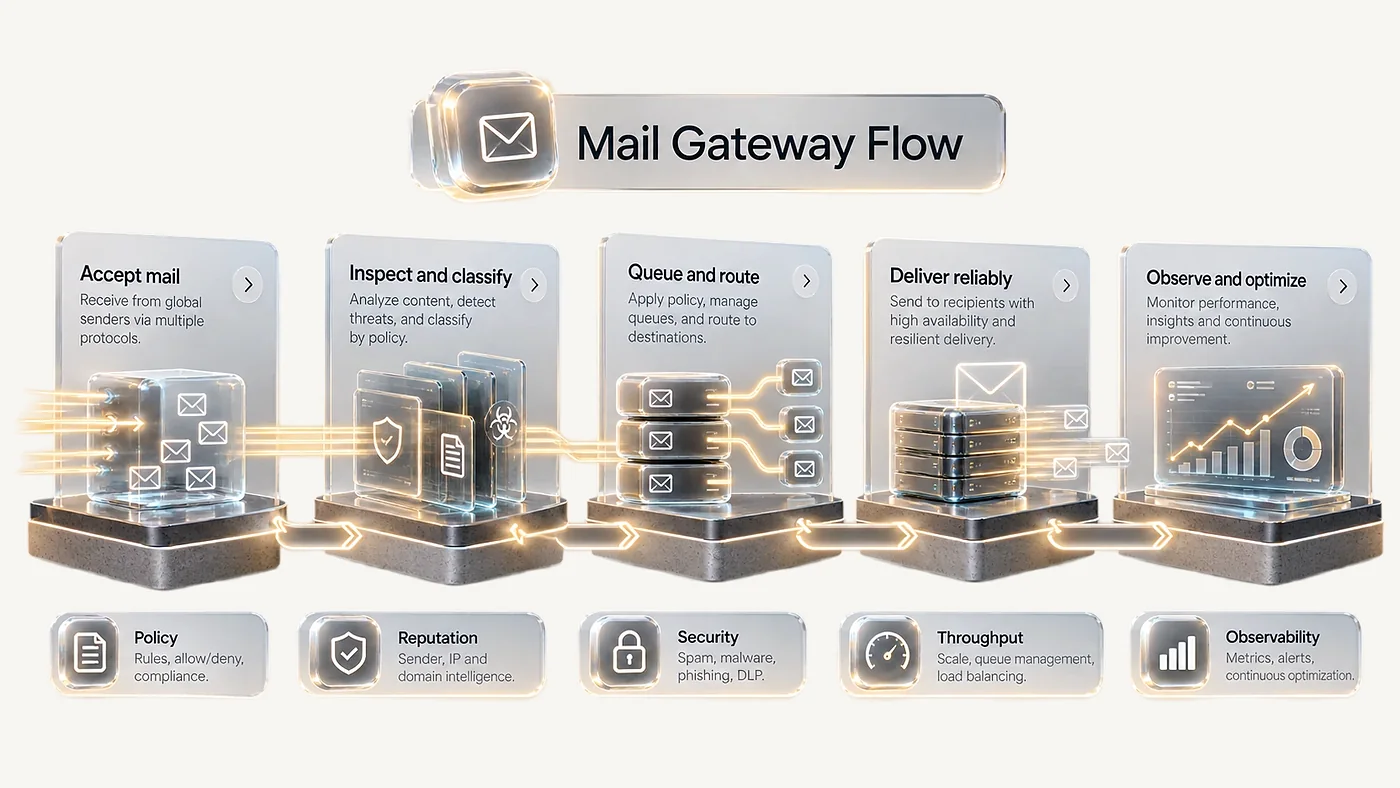
Queue → Delivery → Feedback
Delivery ليست النتيجة النهائية؛ إذ تعيد bounce و telemetry تغذية policy.
SPOOL
LOOP
DELIVERY
TELEMETRY
منصة بريد ذاتية الاستضافة
إرسال بكميات كبيرة واستقبال محمي وتشغيل متعدد المستأجرين في منتج واحد.
Mail Platform مستقلة للفرق التي تريد إدارة Outbound Delivery و Inbound Protection و Domain Identity و Queue و Deliverability ودورة الحياة و Observability ضمن منتج واحد.

تصل رسالة من الإنترنت إلى طبقة استلام SMTP.
لكلٍّ من Delivery و Reputation و DKIM و Queue و Inbound Security و Quarantine و Feedback والاستعادة أنماط فشل خاصة به. ويضع Mail Gateway هذه المكونات ضمن نموذج تشغيلي متماسك.
يجب النظر إلى Routing و Shaping و Suppression و Warm-up و Feedback معاً.
تشكّل Authentication و Anti-spam و Anti-malware و Quarantine و Backend policy سلسلة واحدة.
تُنفَّذ Sender authorization والصلاحيات والتغييرات الحساسة ضمن النطاق الصحيح.
التهيئة و Drain و Switchover و Upgrade و Backup والاستعادة جزء من المنتج نفسه.
يدير Mail Gateway مسارات الإرسال والاستقبال والعمليات بنموذج وصول ومراقبة مشترك.
Authenticated submission و routing و queue و delivery من Mail Data Plane.
Authorization النطاق ودورة حياة توقيع الإرسال.
إدارة Bounce و Complaint و Suppression و Warm-up لحماية Deliverability.
Authentication الرسائل الواردة وتقييمها في مسار Receiver.
سلسلة حماية تعمل قبل التسليم إلى Backend أو Quarantine.
الاحتفاظ و Release و Delete و Expiry مع وصول مضبوط.
Health و Routing و TLS و Queue و Deliverability في رؤية تشغيلية موحّدة.
Control Plane ودورة حياة عقد البريد مع مسارات استعادة محددة.
لا يعتمد Mail Data Plane على LLM في الإرسال أو الاستقبال؛ فمسار خدمة البريد حتمي (deterministic).
يبدأ المنتج بـControl Plane بسيطة ويمكن أن يتوسع إلى HA Control Plane وعدة Mail Nodes لأدوار Outbound و Inbound؛ ولا يدخل Manager إلى Mail Data Plane.
| الملف التشغيلي | Control Plane | Mail Data Plane | الاستخدام |
|---|---|---|---|
| Single Manager | Manager واحد | Mail Node واحدة أو أكثر | نشر بسيط وإدارة مركزية |
| Distributed Mail Nodes | Control Plane مركزية | عقد منفصلة لـOutbound / Inbound | فصل السعة وأدوار Data Plane |
| HA Control Plane | عدة Managers | Mail Node Pool مستقل | تكرار الإدارة دون دخول Manager إلى Mail Data Plane |
| جاهز للاستعادة | Control Plane + Backup/PITR | دورة حياة عقدة قابلة لإعادة البناء | استعادة مضبوطة بعد الأعطال |
تهيئة النطاق والعقدة ليست سوى بداية المسار؛ أما Deliverability و Protection و Queue و Rotation والاستعادة فكلها عمليات أساسية في المنتج.
بدلاً من Mail Server أحادي البعد، ينسّق المنتج عدة عمليات متخصصة تحت Control Plane واحدة.
مسار إرسال عالي الحجم مع Queue و Routing.
استقبال عام مع Authentication و Protection.
التحكم في سلوك الإرسال والتغذية الراجعة.
النطاق والصلاحيات والعمليات المقيّدة بالنطاق.
العقد أيضاً موارد قابلة للإدارة.
لإدارة الخدمة أيضاً مسار Backup واستعادة.
هذا القسم للمهندسين الذين يريدون معرفة طريقة عمل المنتج في الطبقات الأعمق: المكوّنات والحدود والسلوك عند الأعطال والعمليات القابلة للتنفيذ.
توجد Identity و Authorization وحالة Tenant ودورة الحياة في Control Plane؛ بينما تعمل SMTP و Queue و Protection على عقد البريد.
| Plane | Component | المهمة | الحد التشغيلي |
|---|---|---|---|
| Control | PostgreSQL + Product Authorization / Keycloak Identity | Tenant و Domain و policy و IAM و durable jobs و audit | لا يعتمد Mail delivery في الخدمة العادية على Control Plane قيد التشغيل |
| Outbound | KumoMTA | SMTP submission و queue/spool و routing و shaping و Internet delivery | Node-local spool؛ لا يوجد shared spool |
| Transport | HAProxy | Stable internal transport و endpoints مختارة لـHA | لا يحلّ Proxy محل ملكية المنتج أو queue semantics |
| Inbound Protection | Rspamd + ClamAV | تقييم Spam/policy و malware scanning | تعمل Protection chain قبل backend/quarantine |
| DNS / Runtime State | Unbound + Valkey | مسار resolver يتحكم فيه المنتج و shared runtime authority عند الحاجة | يبقى resolver path و runtime state تحت تحكم المنتج |
| Runtime | Linux / VM Mail Nodes | KumoMTA و SMTP و sending IPs و DKIM و queue data plane | ليس Kubernetes شرطاً مسبقاً لـMail Data Plane |
Control-plane Security Contract. يُبقي Mail Gateway كلاً من Identity و Authorization ودورة حياة Secret منفصلة عن Mail Data Plane، ويربط mutations عالية المخاطر بـdurable job و human approval.
| المجال | Component / Authority | العقد التقني |
|---|---|---|
| Control API | Rust Control API + PostgreSQL | تُحفظ حالة Tenant/Domain/Policy/Job/Audit بشكل دائم في Product database. |
| Identity | Keycloak | يحمل OIDC subject هوية المستخدم؛ ولا تحلّ بيانات اعتماد Browser أو MCP محل هوية المستخدم. |
| Authorization | OpenFGA + Product permission model | الإجراءات والمسارات غير المعروفة تفشل مغلقة (fail-closed)، وتُقيَّم permission ضمن resource scope. |
| Secrets | OpenBao | تبقى Secret material و recovery workflow منفصلة عن configuration العادية و UI state. |
| High-risk IAM | Durable PostgreSQL Job | Request و human approval و execute-time reauthorization و authoritative post-check مراحل منفصلة. |
| MCP | Delegated OIDC + scoped product tools | يمكن لـMCP تمرير الطلبات والتشخيص عبر authority المنتج؛ ولا يملك self-approval أو Generic Admin API. |
| Observability | Prometheus + Grafana + product probes | تُعرض Queue و TLS و routing و deliverability من telemetry حقيقية؛ وغياب البيانات لا يُعرض كصحة مصطنعة. |
في العمليات الإدارية، تكون Plan وأثر التغيير مرئيين قبل التنفيذ، وتبقى approval للعمليات عالية المخاطر منفصلة عن execution.
Delivery ليست النتيجة النهائية؛ إذ تعيد bounce و telemetry تغذية policy.
تصل الرسالة الواردة بعد auth و content gates إلى outcome صريح.
تبقى Plan و Approval و execute-time reauthorization منفصلة عن بعضها.
للنطاق workflow واحد من ownership حتى delivery readiness.
العطل والاستعادةيوقف التحقق غير المكتمل أو نقص DNS readiness عملية activation.
Queue/spool جزء من Data Plane مستقلة.
العطل والاستعادةيُحفظ Node-local spool؛ ولا يمحو فشل Control Plane الطابور.
تمر الرسالة الواردة عبر عدة gates.
العطل والاستعادةعند فشل Protection تُوجَّه الرسالة إلى policy-defined outcome، ولا يُسمح بأي bypass.
تتم Rotation ضمن secret boundary ومع post-check.
العطل والاستعادةيبقى Old/new overlap و rollback داخل owner workflow.
Approval منفصلة عن execution.
العطل والاستعادةيُرفض التفويض المنتهي أو الملغى عند التنفيذ.
تأخذ Node mutation في الحسبان spool و service role.
العطل والاستعادةلا يُعلن نجاح Switchover إلا بعد Queue Check و Runtime Verify.
تُعدّ Queue incident وتغييرات Routing/Shaping عمليات Day‑2 مستقلة وعالية المخاطر.
يُفحص Backlog أو Delivery incident مع الحفاظ على حقيقة Node-local Spool.
العطل والاستعادةلا تُعاد Queue state أو تُحذف عشوائياً؛ فـSpool العقدة نفسها وسجل العمليات هما أساس الاستعادة.
تمر Policy التسليم قبل التطبيق وبعده عبر مسار Impact و Telemetry.
العطل والاستعادةتُبقي Post-check الفاشلة التغيير في حالة Failed/Reconcile؛ ولا يُسمح بأي تغيير خارج Product Authority.
| Action / Flow | Admission / Preconditions | Execution / Lock | Success Criterion | Failure / Recovery |
|---|---|---|---|---|
| Domain Onboarding | ملكية Tenant/Domain و authorization و policy input صالحة | Typed owner action؛ تمر config/runtime mutation عبر Control API | جاهزية Domain/DKIM/routing من Product state و runtime read-back | فشل Validation يقع قبل activation؛ وتُتابَع partial state عبر workflow recovery |
| DKIM Rotation | Domain scope و signer identity و rotation preconditions | Durable mutation مع audit و bounded secret handling | التحقق من Active key/signing state و DNS-facing readiness | Old/new key overlap و rollback خاصة بالمالك؛ ولا تُعرض secret material في MCP/UI |
| Queue / Delivery Action | نطاق tenant/queue/message دقيق مع permission | Typed queue action؛ لا يوجد shell أو raw SQL أو direct Kumo admin proxy | تُظهر Queue/history post-check نتيجة الإجراء نفسه | يتطلب Unknown outcome إجراء read-back؛ ويتم replay وفق idempotency semantics الخاصة بالمالك |
| Routing / Shaping / Suppression | Provider/domain/resource scope + risk/permission contract | Registry-backed action مع Product policy authority | تُقرأ Effective route/pool/suppression state بعد mutation | Unknown action تفشل مغلقة (fail-closed)؛ ولا يُسمح بخفض historical risk |
| IAM User Lifecycle | Delegated OIDC subject و Product authorization؛ high-risk impact preview | Request → human approval مستقلة → execute-time reauthorization → Keycloak Writer | تؤكد Authoritative Keycloak post-check حالة enabled/session/group | لا يملك MCP أي bypass لـapprove/execute؛ ويُرفض stale/revoked authorization مجدداً عند execute |
| Mail Node Lifecycle | Pinned target/release identity و preflight و runtime readiness | ترتبط Provision/Drain/Fence/Switchover بـdurable lifecycle/evidence | التحقق من Node role و queue/spool و service health من runtime | يُفترض Node-local spool؛ ولا يُخفى فشل switchover بافتراض shared spool أو بنجاح مصطنع |
دورة حياة Management MCP صريحة: list actions → create plan → inspect impact/preconditions → human approval → execute → post-check. لا يستطيع Agent الموافقة على اقتراحه بنفسه، ولا يملك أداة عامة لـshell أو raw SQL أو filesystem أو secret export.
يجب أن يتمكن المشغّل من رؤية حالة الإرسال والاستقبال واتخاذ الإجراء اللازم دون التنقل بين أدوات منفصلة.
يجمع 4SO Mail Gateway الإرسال والاستقبال والعمليات في منتج واحد مستضاف ذاتياً وقابل للتتبّع.