1. 4SO
  2. المنتجات
  3. Workspace

مساحة عمل آمنة عبر المتصفح

4SO Workspace

العمل في المتصفح؛ والتنفيذ والبيانات بعيدًا عن جهاز المستخدم.

يفصل Workspace بيئة العمل والوصول البعيد عن Endpoint المستخدم؛ إذ تجتمع Identity و Policy و DLP و Scheduling و Session و Execution في نموذج منتج واحد قابل للإدارة.

  • Linux Workspaces
  • RDP / VNC / SSH
  • DLP & Policy
  • Multi-zone
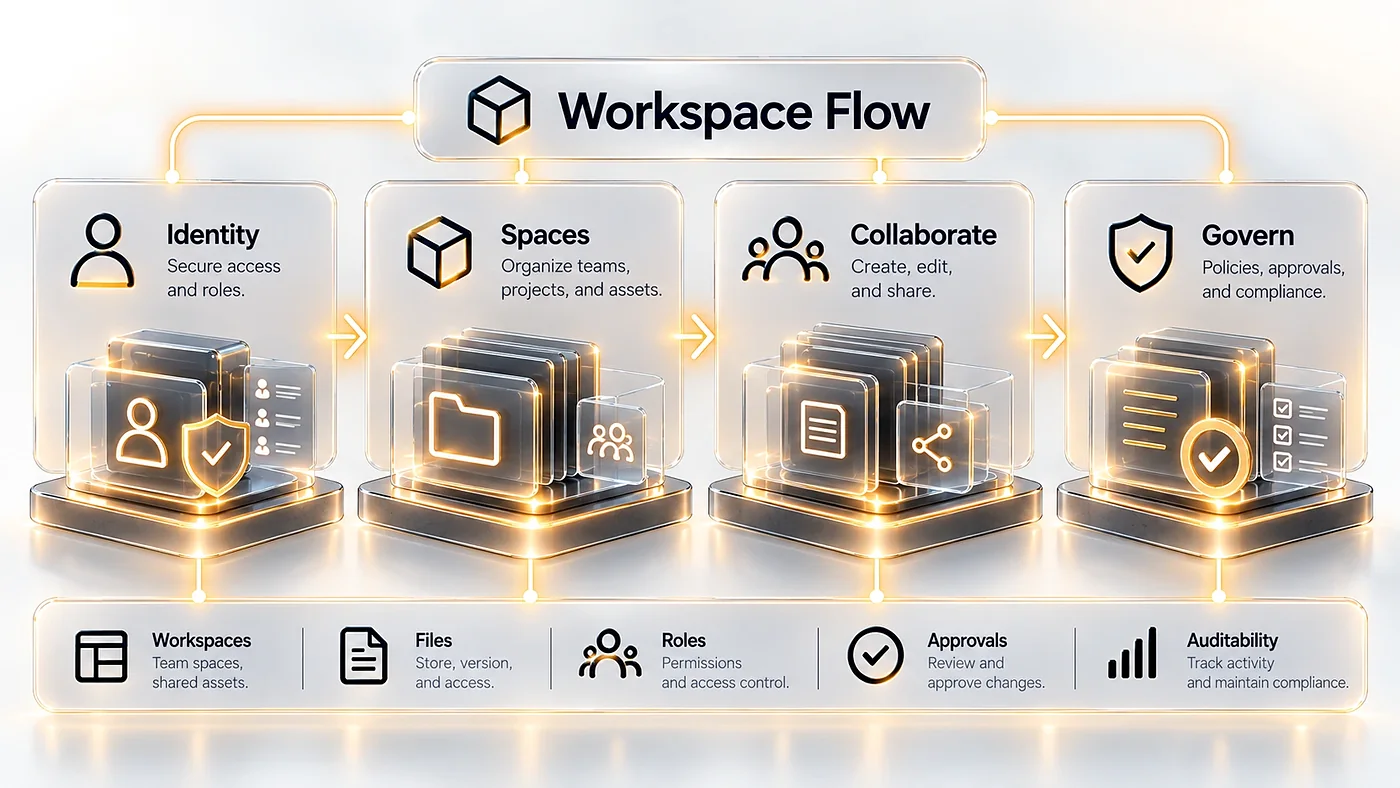
تدفّق 4SO Workspace: الهوية، المساحات، التعاون، الحوكمة.
لمن
المؤسسات التي تحتاج إلى منح الموظفين أو المتعاقدين أو فرق التشغيل وصولًا آمنًا من دون الوثوق بأجهزتهم.
ماذا يفعل
يقدّم متصفحات وأسطح مكتب وتطبيقات Linux ووصول RDP و VNC و SSH داخل المتصفح، مع الهوية المؤسسية والسياسات وضوابط البيانات (DLP) وتسجيل الجلسات والتدقيق.
أين يعمل
يبدأ على خادم واحد ويتوسع بعقد تنفيذ عبر عدة مناطق. Kubernetes خيار وليس شرطًا مسبقًا.
SCHEDULER · PLACEMENT · RECOVERYWorkspace آمنة على عقدة مصرّح بها وجاهزة فقط
01

يدخل المستخدم بهوية المؤسسة ويُتحقق من صلاحيته وفق Policy.

01المشكلة

يصبح الوصول الآمن صعباً حين يُوثَق بتنفيذ العمل على Endpoint.

تعتمد الفرق عادةً على أدوات منفصلة لكلٍّ من Browser و Desktop و Remote Access و Policy و Session. يجمعها Workspace في تجربة واحدة موحّدة ويفصل التنفيذ المحمي عن جهاز المستخدم.

  1. 01

    Endpoint ليس موضع الثقة

    تبقى Session وتنفيذ workload داخل بيئة مضبوطة، ولا يمثّل Endpoint إلا طبقة التفاعل.

  2. 02

    مدخل واحد لعدة أنواع من Workspace

    يتوفر Browser و Linux Desktop/Application و RDP/VNC/SSH من تجربة ويب واحدة.

  3. 03

    Policy جزء من بيئة التنفيذ

    DLP و Identity و Network Path و Peripheral access حاضرة في نموذج المنتج.

  4. 04

    بنية Session التحتية قابلة للإدارة

    تُدار Capacity والعُقد و Scheduling و Audit ودورة الحياة من لوحة المشغّل.

02القدرات

تجربة مستخدم بسيطة، وبنية تحتية جادّة خلفها.

يجمع Workspace قدرات User Experience و Infrastructure Operations جنباً إلى جنب في منتج واحد.

  1. 01

    Browser و Desktop و App

    بيئات Linux مؤقتة (disposable) للعمل اليومي وأحمال العمل المضبوطة.

  2. 02

    RDP / VNC / SSH

    الوصول إلى الأنظمة القائمة عبر المتصفح دون عملاء متفرقين.

  3. 03

    الهوية والوصول المؤسسي

    Authentication و Authorization ونطاق الصلاحية للمستخدم والمشغّل.

  4. 04

    Policy وضبط البيانات

    يمكن التحكم في File و Clipboard و Peripheral و Network Path وفق Policy.

  5. 05

    Scheduling و Capacity

    اختيار عقدة التنفيذ والسعة والتوسّع بناءً على حالة البنية التحتية.

  6. 06

    Multi-zone Operation

    توسيع Execution Plane دون تحويل Control Plane إلى بيئة لتشغيل أحمال العمل.

  7. 07

    Recording و Collaboration

    قدرات على مستوى Session للمراقبة والتعاون و Audit.

  8. 08

    Health و Capacity و Audit

    يتابع المشغّل البنية التحتية ودورة حياة Session من رؤية واحدة.

4SO

Control Plane و Execution Plane دوران مستقلان. لا يرتبط Workspace Intent ببيئة تنفيذ بعينها؛ و Single-node نموذج نشر من الدرجة الأولى.

03نموذج النشر

من خادم واحد إلى Execution Plane متعدد المناطق.

يبدأ نموذج النشر بخادم واحد وينمو بإضافة عُقد تنفيذ. Kubernetes خيار للنشر، وليس شرطاً مسبقاً لتجربة المستخدم.

الملف التعريفيControl PlaneExecutionالاستخدام
عقدة واحدةالخادم نفسهالخادم نفسهبداية بسيطة وبيئة صغيرة
Control + عُقد التنفيذControl Plane مستقلعدة عُقد تنفيذفصل الإدارة عن تنفيذ Workspace
Multi-zoneControl Plane مركزيExecution في عدة Zonesالقرب من المستخدم وتوزيع السعة
HA Control Planeمتعدد العُقدExecution Pool مستقلتكرار Control Plane والعمليات المؤسسية
04دورة الحياة

Session ليست مجرد Launch.

من المصادقة إلى Scheduling وتطبيق Policy و Resume و Recording و End، كل ذلك جزء من دورة حياة المستخدم والبنية التحتية.

  1. 01الدخولAuthenticate
  2. 02الاختيارSelect
  3. 03الجدولةSchedule
  4. 04التشغيلLaunch
  5. 05تطبيق PolicyEnforce
  6. 06الاستئنافResume
  7. 07المراقبةObserve
  8. 08الإنهاءEnd
05الملفات التعريفية

يتغير نوع الوصول، وتبقى تجربة المنتج ثابتة.

يدخل المستخدم من Catalog واحد، وتُدار اختلافات بيئة التنفيذ خلف العملية نفسها.

  • Browser Workspace

    متصفح Linux مضبوط للوصول إلى تطبيقات الويب.

    • Session منفصلة عن Endpoint
    • Policy على File/Clipboard/Network
    • دورة حياة مؤقتة
  • Linux Desktop / App

    Desktop أو Application لينكس عبر Streaming.

    • Containerized execution
    • Catalog-based launch
    • Capacity-aware scheduling
  • Remote Systems

    اتصال آمن بالأنظمة القائمة من المتصفح.

    • No local client dependency
    • Central access policy
    • Unified session audit
  • Single-node

    Control و Execution على Host واحد.

    • أبسط تثبيت
    • تجربة UX الكاملة نفسها
    • مسار نمو دون تغيير نموذج المستخدم
  • Distributed

    عُقد تنفيذ مستقلة تحت Control Plane واحد.

    • Capacity pool
    • سلامة العقدة
    • Workload placement
  • Multi-zone

    Execution أقرب إلى المستخدم أو Resource.

    • Location-aware scheduling
    • Failure-domain separation
    • Central policy
مرجع تقني

تفاصيل المعمارية ومسارات العمل والعمليات

هذا القسم للمهندسين الذين يريدون معرفة طريقة عمل المنتج في الطبقات الأعمق: المكوّنات والحدود والسلوك عند الأعطال والعمليات القابلة للتنفيذ.

06المعمارية

Control Plane و Execution Plane ليسا شيئاً واحداً، عن قصد.

يبقى Intent و Policy في Control Plane؛ وتتولى الوكلاء (Agents) الإدارة، بينما تعمل Session الفعلية في Execution Plane.

  1. USER
    Browser Experienceالمصادقة و Catalog و Launch/Resume وإنهاء Session.
  2. CONTROL
    Workspace Control PlanePostgreSQL و Identity و Policy و Scheduling و durable operations.
  3. AGENT
    Authenticated Agent Planeإدارة outbound-first بثقة وحالة محددتين.
  4. EXECUTION
    بيئة تنفيذ Workspaceبيئة تشغيل Browser/Desktop/Application و Remote Session.
الطبقةComponent / Protocolالدورالعقد
State AuthorityPostgreSQLWorkspace intent و Session lifecycle و Policy و Node/Capacity و durable operationsلا تُنشئ UI ولا Agent مصدراً مستقلاً للحالة
Control PlaneGo services + Product APIIdentity و Authorization و Scheduling و lifecycle و auditControl Plane ≠ Execution Plane
Agent PlaneOutbound-first mTLS agentsNode management و observed state وتنفيذ bounded actionصلاحية Agent تمر عبر Product API/RBAC
Linux StreamingKasmVNCBrowser/Desktop/Application workspace streamingيبقى Protected execution على Execution Plane
Remote AccessApache Guacamole ecosystemRDP / VNC / SSH من المتصفحيقع Remote protocol خلف سطح Identity/Policy نفسه
TECH

Install & Runtime Contract. لا يُثبَّت Workspace من Source checkout؛ فـ release artifact و preflight و resume boundary جزء من Product Contract نفسه.

الحدMechanismالعقد التقني
Release artifactMANIFEST.json + SHA256SUMSتُسلَّم API و Controller و Edge و CLI و migration ومدخلات runtime كحزمة deterministic.
Preflight 1Read-only boundary preflightتُفحص release cache والمضيف وحدود التثبيت قبل أي mutation.
Release authorityExact cached artifactيُنشر Artifact المتحقَّق منه، بهوية مرتبطة بـ commit/manifest، في cache يملكه installer؛ وتُرفض hard-link و permission غير الآمنة.
Preflight 2Cached-artifact preflightيُفحص Artifact نفسه بدقة مرة أخرى قبل convergence كي لا ينفصل مسار Source عن مسار Runtime.
Host exposureLoopback TLS edgePostgreSQL و Control API غير منشورين على المضيف (host-published)؛ ويبقى endpoint المعتمد للمنتج على TLS edge المحدود.
Diagnosis / resumeDoctor + status-jsonيُبلَّغ عن resume_required و last_safe_resume_point من durable owner boundary، لا من تخمين المتصفح.
ExecutionDocker Engine first · Kubernetes optionalيعمل KasmVNC و Guacamole في Execution Plane.
07مسارات العمل والأعطال

Session ليست طلباً لحظياً؛ تُتابَع Operation و observed runtime كلاهما.

تنتقل Launch و Stop و Restart و Recovery من Product API إلى Operation/Outbox، وتُرصد حالة Session بمعزل عن حالة الطلب.

  1. 01RequestREQUESTED
  2. 02AdmissionADMITTED
  3. 03RuntimeRUNNING
  4. 04SuccessSUCCEEDED
SCHEDULER BRANCH

Placement وفق Policy و Capacity

لا تُنشأ Session إلا على Node مصرَّح بها وجاهزة.

SESSION REQUEST
↓
POLICY +
CAPACITY
↓
NODE A
NODE B
NODE C
Scheduler → agent admit → runtime launch → observed ready
No capacity → admission blocked، لا placement عشوائي.
ACCESS SPLIT

Linux Workspace أو Remote Protocol

Identity/Policy مشتركة، أما Execution Path فمختلف.

AUTHENTICATED USER
↓
RESOURCE
POLICY
↓
KasmVNC
LINUX
↙ ↘
GUACAMOLE
RDP/VNC/SSH
سطح Identity/Policy واحد · Runtime لبروتوكولين
KasmVNC و Guacamole مساران لـ Runtime تحت Control Plane واحد.
RECOVERY FORK

Recover Runtime أو Cleanup

تحدد Failure class ما إذا كان سيُنفَّذ repair أو cleanup.

FAILED / STALE SESSION
↓
CLASSIFY
↓
RECOVER
RUNTIME
↙ ↘
RECOVER
CLEANUP
↓
OBSERVE + CONVERGE
تُحسم حالة Runtime المجهولة عبر Agent read-back قبل أي retry.
  1. مسار 01

    Launch Workspace

    لا تُنشأ Session فعلياً إلا بعد admission و scheduling.

    1. Identity
    2. Policy
    3. Catalog
    4. Capacity
    5. Scheduler
    6. Session Ready

    العطل والاستعادةلا تخمّن UI نتيجة Session من accepted operation.

  2. مسار 02

    Remote Access

    يتصل Browser بـ protocol runtime دون أن يصبح endpoint موضع الثقة.

    1. User Login
    2. Resource Scope
    3. Policy
    4. Guacamole Route
    5. RDP/VNC/SSH
    6. Session Observe

    العطل والاستعادةيوقف Policy failure أو target failure مسار access قبل session attach.

  3. مسار 03

    Session Restart

    يرتبط Restart بـ successor session قابلة للتتبع.

    1. Source Session
    2. Restart Admit
    3. Stop Boundary
    4. Successor Create
    5. Health
    6. Attach

    العطل والاستعادةيُحفظ correlation بين Source و successor؛ ولا يُعلن restart ناقص نجاحاً.

  4. مسار 04

    Runtime Recovery

    Recovery ليست مثل Restart العادي.

    1. Failure Detect
    2. Classify
    3. Recover Runtime
    4. Agent Action
    5. Observe
    6. Converge

    العطل والاستعادةتبقى Recovery attempt و retry count في history.

  5. مسار 05

    Node Drain / Remove

    تتغير بنية Session التحتية دون ترك workload يتيماً (orphan).

    1. Node Health
    2. Capacity Gate
    3. Stop Placement
    4. Drain Sessions
    5. Remove
    6. Reschedule Verify

    العطل والاستعادةلا تُحذف Node فيها Session نشطة بصمت.

تدفقات تشغيلية تكميلية

Policy و Capacity أيضاً جزء من Runtime Session، وليستا إعدادات هامشية.

  1. مسار 06

    Policy / DLP Change

    يبقى تغيير Policy قابلاً للتتبع من Authority حتى تطبيقه على Session.

    1. Policy Intent
    2. Scope / RBAC
    3. Conflict Check
    4. Persist Policy
    5. Agent Propagate
    6. Session Apply
    7. Observe

    العطل والاستعادةينتقل التطبيق الجزئي لـ Policy إلى Reconcile؛ ولا يجوز أن تستمر Session بـ bypass صامت ودون Evidence.

  2. مسار 07

    Add Execution Node

    لا تدخل Capacity الجديدة إلى Pool إلا بعد Trust و Health و Scheduling eligibility.

    1. Node Identity
    2. Preflight
    3. Agent mTLS
    4. Register
    5. Capacity Observe
    6. Scheduling Eligible
    7. Placement Verify

    العطل والاستعادةلا تصبح Node غير السليمة أو التي تفتقر إلى Agent identity صالحة مؤهلةً لـ Placement.

Action / FlowAdmission / PreconditionsExecution / LockSuccess CriterionFailure / Recovery
Launch Workspaceيجب أن تسمح صلاحية Actor/Project و Catalog entry و Policy و CapacityIdempotency-Key → durable Operation/Outbox → scheduler/Agentيُعاد Session ID و observed session/runtime state لـ Workspace نفسهيمكن أن ينشئ Failure حدث retry/recovery؛ ولا تخمّن UI حالة Session من Operation
Stop SessionSession قائمة وصلاحية صالحةتنتقل Operation مستقلة للإيقاف إلى Agent/runtimeلم تعد Session في حالة serving/running وتصبح Operation نهائية (terminal)قابلة للإلغاء قبل lease؛ وبعد side effect يجب أن تُستخلص النتيجة عبر reconcile من runtime
Restart SessionSource session صالحة و restart مسموحترتبط Operation بـ restart attempt و successor sessionتكون successor session مرصودة وقابلة للاستخداميُحفظ correlation بين Source/successor؛ ولا يُعلن الفشل Session السابقة نجاحاً جديداً
Recover RuntimeSession لديها failure/recovery conditionإجراء صريح RECOVER_RUNTIME؛ ولا يحل generic restart محل recovery semanticsيعود Runtime إلى observed-ready وتخرج Session من recovery stateتبقى Recovery attempt ووقت آخر retry في history
Recover CleanupStale/partial runtime cleanup قابل للإثباتإجراء صريح RECOVER_CLEANUP على Session نفسهاتُنظَّف الموارد غير المكتملة وتتقارب authority مع runtimeلا يتحول Cleanup دون evidence إلى Session جديدة أو إلى نجاح
Node Capacity Lifecycleتُفحص سلامة Node/Execution Plane وسعتها قبل Add/Drain/RemoveScheduling منفصل عن node lifecycle لكنه منسَّق معهتبقى Sessions المحتفظ بها (retained) سليمة وتُقرأ placement/capacity من observed stateيجب ألا يترك Drain/Remove Session نشطة يتيمة بصمت؛ و reconciliation هو مسار العودة
FLOW

الإلغاء (Cancellation) ممكن فقط عند الحد الآمن المبكر: أن تكون Operation في REQUESTED/ADMITTED، وبلا lease owner، وقبل تجاوز side-effect boundary. ويحتفظ History بـ Launch/Stop/Restart/Recover و retry count وآخر recovery.

08كتالوج العمليات

تنتظم العمليات حول مسارين: مسار المستخدم ومسار البنية التحتية.

يرى المستخدم Session؛ وفي الوقت نفسه يدير المشغّل السعة والعُقد و Policy و Audit.

  • Publish Workspaceتعريف Workspace ونشره للنطاقات المسموح بها.
  • Launch / Resumeبدء Session أو استئنافها مع Identity و Policy.
  • Assign Accessربط User/Group بـ Workspace و Policy.
  • Observe Capacityمراقبة Health و Load وسعة Execution Plane.
  • إضافة عقدة تنفيذتوسيع Capacity دون تغيير تجربة المستخدم.
  • Drain / Remove لعقدة التنفيذإخراج العقدة بشكل مضبوط من Scheduling ودورة الحياة.
  • Record / Auditتتبّع Session والأحداث التشغيلية.
  • Scale Infrastructureالنمو من Single-node إلى بنية موزّعة.

افصل بيئة العمل عن جهاز المستخدم، وأبقِ تجربة المستخدم بسيطة.

يحوّل 4SO Workspace الوصول الآمن من اتصالات متفرقة إلى منتج واحد قابل للإدارة.