1. چارسو
  2. محصولات
  3. Mail Gateway

پلتفرم ایمیل خودمیزبان

4SO Mail Gateway

ارسال پرتعداد، دریافت محافظت‌شده و عملیات چندمستأجری در یک محصول.

یک Mail Platform مستقل برای تیم‌هایی که می‌خواهند Outbound Delivery،‏ Inbound Protection،‏ Domain Identity،‏ Queue،‏ Deliverability، چرخه‌ی عمر و Observability را زیر یک محصول اداره کنند.

  • Outbound Delivery
  • Inbound Protection
  • Multi-tenant
  • Self-hosted
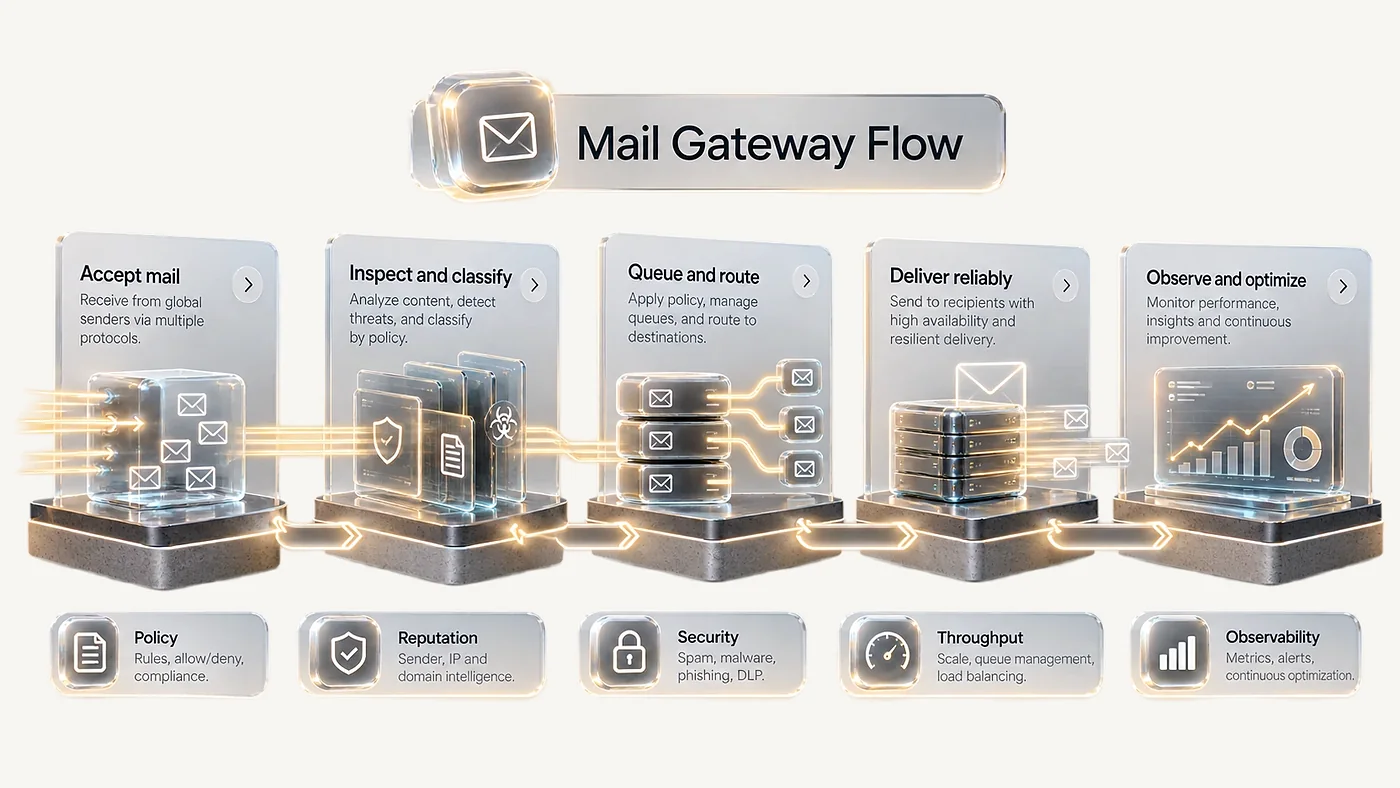
فلوی 4SO Mail Gateway: دریافت ایمیل، بازرسی و دسته‌بندی، صف و مسیریابی، تحویل مطمئن، مشاهده و بهینه‌سازی.
برای چه کسی
سازمان‌ها و ارائه‌دهندگانی که ایمیل خروجی پرحجم و ایمیل ورودی محافظت‌شده را برای چند دامنه یا مستأجر اداره می‌کنند.
چه کاری انجام می‌دهد
تحویل خروجی با KumoMTA، حفاظت ورودی با Rspamd و ClamAV، هویت دامنه و DKIM، صف و تحویل‌پذیری، و تأیید جداگانه‌ی انسانی برای تغییرات حساس دسترسی.
کجا اجرا می‌شود
روی Linux یا ماشین مجازی، به‌صورت خودکفا. صف ایمیل روی خود نود می‌ماند و مسیر ارسال و دریافت به Kubernetes یا مدل هوش مصنوعی وابسته نیست.
INBOUND · DELIVER / QUARANTINE / REJECTهر ایمیل ورودی به یک نتیجه‌ی صریح می‌رسد
۰۱

پیام از اینترنت به لایه‌ی دریافت SMTP می‌رسد.

۰۱مسئله

ایمیل سازمانی فقط ارسال و دریافت پیام نیست.

Delivery،‏ Reputation،‏ DKIM،‏ Queue،‏ Inbound Security،‏ Quarantine،‏ Feedback و بازیابی هرکدام حالت خرابی خودشان را دارند. Mail Gateway این اجزا را در یک مدل عملیاتی منسجم قرار می‌دهد.

  1. ۰۱

    تحویل‌پذیری یک فرایند است

    Routing،‏ Shaping،‏ Suppression،‏ Warm-up و Feedback باید کنار هم دیده شوند.

  2. ۰۲

    دریافت نیازمند چند لایه دفاع است

    Authentication،‏ Anti-spam،‏ Anti-malware،‏ Quarantine و Backend policy یک زنجیره‌ی واحد می‌سازند.

  3. ۰۳

    دامنه و Tenant مرز عملیاتی دارند

    Sender authorization،‏ access و تغییرات حساس در دامنه درست اجرا می‌شوند.

  4. ۰۴

    نود و Control Plane هم چرخه‌ی عمر دارند

    راه‌اندازی، Drain،‏ Switchover،‏ Upgrade،‏ Backup و بازیابی بخشی از خود محصول‌اند.

۰۲قابلیت‌ها

ارسال و دریافت در یک پلتفرم، با مرزهای روشن.

Mail Gateway مسیر ارسال، دریافت و عملیات را با مدل دسترسی و مشاهده‌پذیری مشترک اداره می‌کند.

  1. ۰۱

    ارسال پرتعداد

    Authenticated submission،‏ routing،‏ queue و delivery از Mail Data Plane.

  2. ۰۲

    هویت دامنه و DKIM

    Authorization دامنه و چرخه‌ی عمر امضای ارسال.

  3. ۰۳

    Reputation و Suppression

    مدیریت Bounce،‏ Complaint،‏ Suppression و Warm-up برای حفاظت از Deliverability.

  4. ۰۴

    SPF / DKIM / DMARC / ARC

    Authentication و ارزیابی پیام ورودی در مسیر Receiver.

  5. ۰۵

    Anti-spam / Anti-malware

    زنجیره‌ی حفاظت پیش از تحویل به Backend یا Quarantine.

  6. ۰۶

    فرایند Quarantine

    نگه‌داری، Release،‏ Delete و Expiry با دسترسی کنترل‌شده.

  7. ۰۷

    Queue و Delivery Visibility

    Health،‏ Routing،‏ TLS،‏ Queue و Deliverability در دید عملیاتی واحد.

  8. ۰۸

    Backup،‏ PITR و بازیابی

    Control Plane و چرخه‌ی عمر نودهای ایمیل با مسیرهای بازیابی مشخص.

4SO

Mail Data Plane برای ارسال و دریافت به LLM وابسته نیست؛ مسیر سرویس‌دهی ایمیل deterministic است.

۰۳مدل استقرار

Control Plane و نودهای ایمیل مستقل رشد می‌کنند.

محصول از یک Control Plane ساده شروع می‌شود و می‌تواند به HA Control Plane و Mail Nodeهای متعدد برای نقش‌های Outbound و Inbound گسترش پیدا کند؛ Manager وارد Mail Data Plane نمی‌شود.

پروفایلControl PlaneMail Data Planeکاربرد
Single Managerیک Managerیک یا چند Mail Nodeاستقرار ساده و مدیریت مرکزی
Distributed Mail NodesControl Plane مرکزینودهای مجزا برای Outbound / Inboundتفکیک ظرفیت و نقش‌های Data Plane
HA Control Planeچند ManagerMail Node Pool مستقلافزونگی مدیریت بدون ورود Manager به Mail Data Plane
آماده‌ی بازیابیControl Plane + Backup/PITRچرخه‌ی عمر نود قابل بازسازیبازیابی کنترل‌شده پس از خرابی
۰۴چرخه‌ی عمر

چرخه‌ی ایمیل از Onboarding تا بازیابی ادامه دارد.

راه‌اندازی دامنه و نود شروع مسیر است؛ Deliverability،‏ Protection،‏ Queue،‏ Rotation و بازیابی همگی عملیات اصلی محصول هستند.

  1. ۰۱پیش‌بررسیPreflight
  2. ۰۲راه‌اندازیProvision
  3. ۰۳دامنه و هویتAuthorize
  4. ۰۴ارسالDeliver
  5. ۰۵دریافت و حفاظتProtect
  6. ۰۶پایشObserve
  7. ۰۷ارتقا و بازگشتUpgrade / Rollback
۰۵پروفایل‌ها

هر مسیر ایمیل، ابزار و سیاست خودش را دارد.

به‌جای یک Mail Server تک‌بعدی، محصول چند فرایند تخصصی را زیر یک Control Plane هماهنگ می‌کند.

  • Outbound Sender

    مسیر ارسال پرتعداد با Queue و Routing.

    • Submission / HTTP injection
    • DKIM و Sender authorization
    • Routing / Shaping / Pools
  • Inbound Protect

    دریافت عمومی با Authentication و Protection.

    • SPF / DKIM / DMARC / ARC
    • Anti-spam / Anti-malware
    • Backend delivery / Quarantine
  • Deliverability

    کنترل رفتار ارسال و بازخورد.

    • Suppression
    • Warm-up / Safety policy
    • Bounce / FBL / OOB feedback
  • Tenant Operations

    دامنه، دسترسی و عملیات دامنه‌بندی‌شده.

    • Tenant / Domain boundaries
    • Role-based actions
    • Audit / approval workflows
  • چرخه‌ی عمر نودهای ایمیل

    نودها هم منابع قابل اداره‌اند.

    • راه‌اندازی / Trust
    • Drain / Fence / Switchover
    • Health / بازیابی
  • بازیابی Control Plane

    مدیریت سرویس هم مسیر Backup و بازیابی دارد.

    • Backup / Restore
    • PITR
    • Upgrade / rollback
مرجع فنی

جزئیات معماری، جریان کار و عملیات

این بخش برای مهندسانی است که می‌خواهند بدانند محصول در لایه‌های زیرین چطور کار می‌کند: اجزا، مرزها، رفتار هنگام خطا و عملیات قابل‌اجرا.

۰۶معماری

Control Plane تصمیم می‌گیرد؛ Data Plane ایمیل را جابه‌جا می‌کند.

Identity،‏ Authorization، وضعیت Tenant و چرخه‌ی عمر در Control Plane هستند؛ SMTP،‏ Queue و Protection روی نودهای ایمیل اجرا می‌شوند.

  1. EXPERIENCE
    Admin / Customer UI & APIDomain،‏ Campaign،‏ Routing،‏ Inbound policy و عملیات اپراتور.
  2. CONTROL
    Mail Control PlanePostgreSQL،‏ Identity،‏ Authorization و Secret workflows.
  3. OPERATIONS
    Durable Operationsراه‌اندازی، Approval،‏ Activation،‏ Rollback و بازیابی.
  4. DATA PLANE
    Mail NodesKumoMTA/SMTP،‏ Queue،‏ Receiver،‏ Protection و محیط اجرای Delivery.
PlaneComponentوظیفهمرز عملیاتی
ControlPostgreSQL + Product Authorization / Keycloak IdentityTenant،‏ Domain،‏ policy،‏ IAM،‏ durable jobs و auditMail delivery برای سرویس‌دهی عادی به Control Plane زنده وابسته نیست
OutboundKumoMTASMTP submission،‏ queue/spool،‏ routing،‏ shaping و Internet deliveryNode-local spool؛ shared spool وجود ندارد
TransportHAProxyStable internal transport و endpointهای HA منتخبProxy جای ownership محصول یا queue semantics را نمی‌گیرد
Inbound ProtectionRspamd + ClamAVSpam/policy evaluation و malware scanningProtection chain پیش از backend/quarantine اجرا می‌شود
DNS / Runtime StateUnbound + ValkeyProduct-controlled resolver path و shared runtime authority در موارد لازمResolver path و runtime state تحت کنترل محصول می‌مانند
RuntimeLinux / VM Mail NodesKumoMTA،‏ SMTP،‏ sending IPs،‏ DKIM و queue data planeKubernetes پیش‌شرط Mail Data Plane نیست
TECH

Control-plane Security Contract. Mail Gateway Identity،‏ Authorization و Secret lifecycle را از Mail Data Plane جدا نگه می‌دارد و mutationهای پرریسک را به durable job و human approval متصل می‌کند.

حوزهComponent / Authorityقرارداد فنی
Control APIRust Control API + PostgreSQLTenant/Domain/Policy/Job/Audit state در Product database پایدار می‌شود.
IdentityKeycloakOIDC subject هویت کاربر را می‌آورد؛ browser یا MCP credential جای user identity را نمی‌گیرد.
AuthorizationOpenFGA + Product permission modelUnknown action/route fail-closed است و permission در resource scope ارزیابی می‌شود.
SecretsOpenBaoSecret material و recovery workflow از configuration عادی و UI state جدا نگه داشته می‌شوند.
High-risk IAMDurable PostgreSQL JobRequest،‏ human approval،‏ execute-time reauthorization و authoritative post-check از هم جدا هستند.
MCPDelegated OIDC + scoped product toolsMCP می‌تواند درخواست/diagnostic را از authority محصول عبور دهد؛ self-approval یا generic Admin API ندارد.
ObservabilityPrometheus + Grafana + product probesQueue،‏ TLS،‏ routing و deliverability از telemetry واقعی نشان داده می‌شوند؛ نبود داده سلامت ساختگی نیست.
۰۷جریان کار و خطا

پنل، API و دستیار هوشمند همه از یک مسیر کنترل‌شده عبور می‌کنند.

برای عملیات مدیریتی، Plan و اثر تغییر قبل از اجرا قابل مشاهده‌اند و approval پرریسک از execution جدا نگه داشته می‌شود.

  1. ۰۱DiscoverLIST ACTIONS
  2. ۰۲PlanCREATE PLAN
  3. ۰۳ImpactPRECONDITIONS
  4. ۰۴ApproveHUMAN APPROVAL
  5. ۰۵ExecuteDURABLE JOB
  6. ۰۶VerifyPOST-CHECK
OUTBOUND FEEDBACK LOOP

Queue → Delivery → Feedback

Delivery نتیجه‌ی نهایی نیست؛ bounce و telemetry دوباره policy را تغذیه می‌کنند.

SUBMISSION
→
QUEUE /
SPOOL
↓
POLICY
LOOP
↑
INTERNET
DELIVERY
←
BOUNCE /
TELEMETRY
routing · shaping · DKIM · delivery feedback
Node-local spool با قطعی Control Plane حذف نمی‌شود.
INBOUND BRANCH

Deliver / Quarantine / Reject

پیام ورودی پس از auth و content gates به outcome صریح می‌رسد.

SMTP RECEIVE
↓
SPF · DKIM · DMARC
↓
RSPAMD + CLAMAV
↓
DELIVER
QUARANTINE
REJECT
Protection failure bypass نمی‌شود و به policy-defined outcome می‌رود.
APPROVAL GATE

IAM پرریسک با Human Approval

Plan و Approval و execute-time reauthorization از هم جدا هستند.

PLAN + IMPACT
↓
HUMAN
APPROVAL
↓
REAUTHORIZE
↓
KEYCLOAK WRITE
authoritative post-check closes the durable job
MCP یا Agent اجازه self-approval یا generic admin mutation ندارد.
  1. فلو ۰۱

    Domain Onboarding

    Domain از ownership تا delivery readiness یک workflow واحد دارد.

    1. Tenant / Domain
    2. Ownership
    3. DKIM
    4. DNS Readiness
    5. Routing Policy
    6. Activate

    خطا و بازیابیValidation یا DNS readiness ناقص activation را متوقف می‌کند.

  2. فلو ۰۲

    Outbound Delivery

    Queue/spool بخشی از Data Plane مستقل است.

    1. Submission
    2. Policy
    3. Queue / Spool
    4. Routing / Shaping
    5. DKIM Sign
    6. Internet Delivery

    خطا و بازیابیNode-local spool حفظ می‌شود؛ Control Plane failure queue را حذف نمی‌کند.

  3. فلو ۰۳

    Inbound Protection

    پیام ورودی از چند gate عبور می‌کند.

    1. SMTP Receive
    2. SPF / DKIM / DMARC
    3. Rspamd
    4. ClamAV
    5. Route / Quarantine
    6. Delivery

    خطا و بازیابیProtection failure مسیر message را به policy-defined outcome می‌برد، نه bypass.

  4. فلو ۰۴

    DKIM Rotation

    Rotation با secret boundary و post-check انجام می‌شود.

    1. Rotate Request
    2. Authorization
    3. Key Material
    4. DNS Stage
    5. Signer Switch
    6. Verify

    خطا و بازیابیOld/new overlap و rollback در owner workflow می‌مانند.

  5. فلو ۰۵

    High-risk IAM

    Approval از execution جداست.

    1. Plan
    2. Impact
    3. Human Approval
    4. Reauthorize
    5. Keycloak Write
    6. Authoritative Post-check

    خطا و بازیابیAuthorization منقضی یا لغوشده هنگام اجرا رد می‌شود.

  6. فلو ۰۶

    Mail Node Lifecycle

    Node mutation spool و service role را در نظر می‌گیرد.

    1. Preflight
    2. Provision / Drain
    3. Fence
    4. Service Mutation
    5. Queue Check
    6. Runtime Verify

    خطا و بازیابیSwitchover فقط با Queue Check و Runtime Verify موفق اعلام می‌شود.

فلوهای عملیاتی تکمیلی

Queue incident و Routing/Shaping تغییرات Day‑2 مستقل و پرریسک هستند.

  1. فلو ۰۷

    Queue Incident Recovery

    Backlog یا Delivery incident با حفظ حقیقت Node-local Spool بررسی می‌شود.

    1. Detect Backlog
    2. Scope Tenant / Route
    3. Inspect Spool
    4. Freeze Risky Change
    5. Typed Queue Action
    6. Delivery Post-check
    7. Unfreeze / Record

    خطا و بازیابیQueue state کورکورانه replay یا پاک نمی‌شود؛ Spool همان Node و history عملیات مبنای Recovery است.

  2. فلو ۰۸

    Routing / Shaping Change

    Policy تحویل قبل و بعد از اعمال از مسیر Impact و Telemetry عبور می‌کند.

    1. Plan Provider / Domain
    2. Impact Preview
    3. Authorize
    4. Persist Policy
    5. KumoMTA Apply
    6. Observe Queue / TLS
    7. Delivery Verify

    خطا و بازیابیPost-check ناموفق Change را در حالت Failed/Reconcile نگه می‌دارد؛ تغییر خارج از Product Authority مجاز نیست.

Action / FlowAdmission / PreconditionsExecution / LockSuccess CriterionFailure / Recovery
Domain OnboardingTenant/Domain ownership،‏ authorization و policy input معتبرTyped owner action؛ config/runtime mutation از Control API عبور می‌کندDomain/DKIM/routing readiness از Product state و runtime read-backValidation failure قبل از activation؛ partial state از workflow recovery پیگیری می‌شود
DKIM RotationDomain scope،‏ signer identity و rotation preconditionsDurable mutation با audit و bounded secret handlingActive key/signing state و DNS-facing readiness تأیید شودOld/new key overlap و rollback owner-specific؛ secret material در MCP/UI نمایش داده نمی‌شود
Queue / Delivery ActionExact tenant/queue/message scope و permissionTyped queue action؛ shell/raw SQL/direct Kumo admin proxy وجود نداردQueue/history post-check نتیجه همان action را نشان دهدUnknown outcome نیازمند read-back؛ replay با idempotency semantics owner انجام می‌شود
Routing / Shaping / SuppressionProvider/domain/resource scope + risk/permission contractRegistry-backed action با Product policy authorityEffective route/pool/suppression state پس از mutation خوانده شودUnknown action fail-closed؛ historical risk downgrade مجاز نیست
IAM User LifecycleDelegated OIDC subject و Product authorization؛ high-risk impact previewRequest → human approval مستقل → execute-time reauthorization → Keycloak WriterAuthoritative Keycloak post-check enabled/session/group state را تأیید کندMCP approve/execute bypass ندارد؛ stale/revoked authorization هنگام execute دوباره رد می‌شود
Mail Node LifecyclePinned target/release identity،‏ preflight و runtime readinessProvision/Drain/Fence/Switchover به durable lifecycle/evidence متصلNode role،‏ queue/spool و service health از runtime تأیید شودNode-local spool فرض می‌شود؛ switchover failure با فرض shared spool یا success ساختگی پنهان نمی‌شود
FLOW

Management MCP lifecycle به‌صورت صریح list actions → create plan → inspect impact/preconditions → human approval → execute → post-check است. Agent نمی‌تواند proposal خودش را approve کند و shell،‏ raw SQL،‏ filesystem یا secret export tool عمومی ندارد.

۰۸کاتالوگ عملیات

از دامنه تا صف و بازیابی، همه‌ی عملیات در یک میز کار.

اپراتور باید بتواند وضعیت ارسال و دریافت را ببیند و اقدام لازم را بدون رفتن سراغ چند ابزار جدا انجام دهد.

  • Domain Onboardingثبت دامنه، تأیید هویت و Policy ارسال/دریافت.
  • چرخه‌ی عمر DKIMساخت، فعال‌سازی و Rotation هویت امضای دامنه.
  • Queue Operationsمشاهده و عملیات روی Queue و History.
  • Routing & Shapingانتخاب مسیر، Pool و محدودیت متناسب با Provider.
  • QuarantineReview،‏ Release،‏ Delete و Expiry پیام‌های نگه‌داری‌شده.
  • Suppressionمدیریت گیرنده‌های نامعتبر یا پرریسک و Feedback.
  • چرخه‌ی عمر نودراه‌اندازی، Drain،‏ Fence و Switchover Mail Node.
  • Backup / بازیابیحفاظت و بازیابی Control Plane و وضعیت عملیاتی.

ایمیل را مثل یک Data Plane حیاتی اداره کنید.

4SO Mail Gateway ارسال، دریافت و عملیات را در یک محصول خودمیزبان و قابل‌پیگیری کنار هم قرار می‌دهد.