1. چارسو
  2. محصولات
  3. GeoDNS

DNS مرجع و مدیریت ترافیک

4SO GeoDNS

تغییر کنترل‌شده‌ی DNS، پاسخ‌دهی مستقل از Control Plane.

مدیریت API-first وضعیت مطلوب DNS،‏ Validation،‏ Immutable Revision،‏ Blue/Green Delivery،‏ Health-aware Routing،‏ DNSSEC و چرخه‌ی عمر نود در یک فرایند واحد قرار می‌گیرند؛ در حالی که Query Path از Manager مستقل باقی می‌ماند.

  • Authoritative DNS
  • Global Traffic
  • DNSSEC
  • Blue / Green
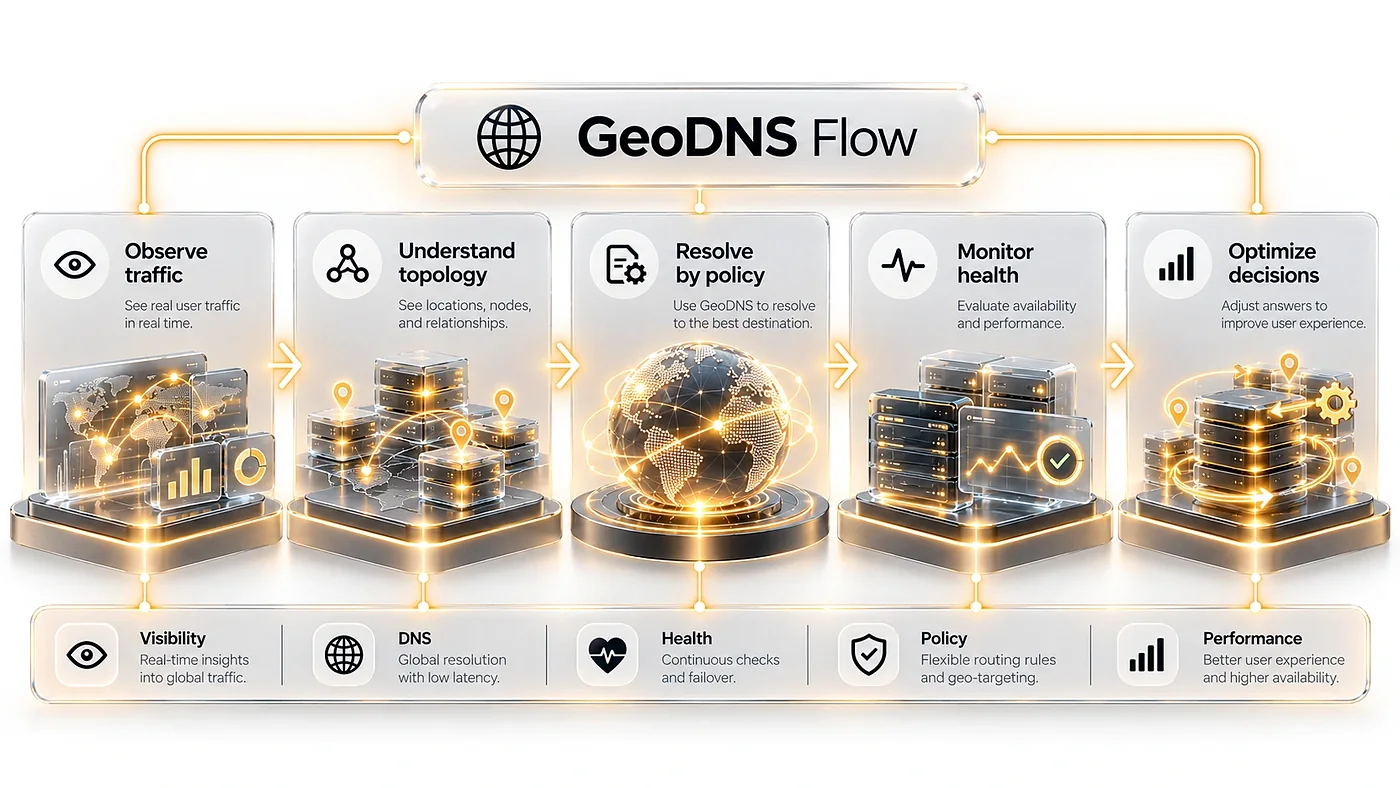
فلوی 4SO GeoDNS: مشاهده‌ی ترافیک، شناخت توپولوژی، پاسخ بر اساس سیاست، پایش سلامت، بهینه‌سازی تصمیم‌ها.
برای چه کسی
سازمان‌ها و ارائه‌دهندگانی که DNS دامنه‌های خود را در چند منطقه و زیر ترافیک واقعی اداره می‌کنند.
چه کاری انجام می‌دهد
هر تغییر Zone نسخه‌دار و اعتبارسنجی می‌شود، با انتشار Blue/Green روی نودها می‌رود و DNSSEC،‏ TSIG و مسیریابی جغرافیایی و مبتنی بر سلامت را اداره می‌کند.
کجا اجرا می‌شود
یک Manager و نودهای DNS در محیط خودتان. هر نود از وضعیت محلی تأییدشده پاسخ می‌دهد و اگر Manager در دسترس نباشد، پاسخ‌دهی ادامه پیدا می‌کند.
ZONE REVISION · BLUE / GREENانتشار تغییر DNS بدون دست‌زدن به مسیر فعال پاسخ‌دهی
۰۱

پاسخ‌های DNS از رنگ فعال داده می‌شوند و به Manager وابسته نیستند.

۰۱مسئله

یک تغییر کوچک DNS می‌تواند Blast Radius بزرگی داشته باشد.

Authoritative DNS باید هم سریع و همیشه در دسترس باشد و هم تغییراتش دقیق، قابل Audit و قابل Rollback. GeoDNS مسیر Configuration را از مسیر Serving جدا می‌کند.

  1. ۰۱

    Serving نباید به Manager وابسته باشد

    Query path روی نود DNS و آخرین وضعیت تأییدشده باقی می‌ماند.

  2. ۰۲

    تغییر مستقیم در محیط اجرا ممنوع

    Record و Policy ابتدا به Revision تبدیل می‌شوند و بعد Stage و Verify می‌شوند.

  3. ۰۳

    Traffic Policy نیازمند داده‌ی معتبر است

    Endpoint health و eligibility از Observation پذیرفته‌شده می‌آیند، نه وضعیت ساختگی Browser.

  4. ۰۴

    DNSSEC خودش چرخه‌ی عمر دارد

    Key،‏ Sign،‏ Rollover و بازیابی باید به‌اندازه‌ی مدیریت Zone کنترل‌شده باشند.

۰۲قابلیت‌ها

Zone،‏ Traffic و Security در یک Control Plane.

GeoDNS علاوه بر Authoritative Records،‏ Delivery،‏ Traffic Management و چرخه‌ی عمر نود را نیز بخشی از همان محصول می‌داند.

  1. ۰۱

    Zone و رکوردها Type-safe

    Forward/Reverse Zone، مجموعه‌های RRset Typed و Import/Export کنترل‌شده.

  2. ۰۲

    Immutable Revisions

    Changeset،‏ Snapshot Hash و Revision برای Audit و Rollback.

  3. ۰۳

    Blue/Green Delivery

    Stage روی Color غیرفعال، بازخوانی وضعیت و سپس Cutover اتمیک.

  4. ۰۴

    Global Traffic Management

    Endpoint،‏ Pool،‏ Region،‏ Health Perspective و Policy پاسخ.

  5. ۰۵

    چرخه‌ی عمر DNSSEC

    Signing، شواهد DS،‏ Rollover و Restore/Reconcile.

  6. ۰۶

    Secondary / Transfer

    TSIG،‏ AXFR/IXFR،‏ Catalog Zone و چرخه‌ی عمر Secondary Provider.

  7. ۰۷

    عملیات نود DNS

    Onboard،‏ Drain،‏ Replace،‏ Remove و Fleet rollout.

  8. ۰۸

    DNS Observability

    Health،‏ Metrics،‏ Alert،‏ Incident و Synthetic DNS Probe.

4SO

مسیر معمول Query کوتاه می‌ماند: Resolver → نود DNS → محیط اجرای فعال → وضعیت محلی. هیچ Query عادی برای پاسخ به Manager یا Database بین‌منطقه‌ای وابسته نیست.

۰۳مدل استقرار

از یک Manager و یک نود DNS تا چند Region.

حداقل توپولوژی محصول ساده است و HA یا Multi-region شرط شروع نیست؛ نود و Region به‌صورت افزایشی اضافه می‌شوند.

پروفایلControl PlaneServing Planeکاربرد
پایه۱ Manager۱ نود DNSراه‌اندازی ساده و کامل Authoritative DNS
چندنودManager مرکزیچند نود DNSافزونگی Serving و Rollout کنترل‌شده
چند SiteControl Plane واحدنودها در چند Siteتفکیک دامنه‌ی خرابی و نزدیکی به Resolver
Multi-regionمدیریت مرکزی با فرایند منطقه‌ایServing مستقل در چند RegionGlobal Traffic و تاب‌آوری گسترده
۰۴چرخه‌ی عمر

هر تغییر DNS یک مسیر قابل مشاهده دارد.

Edit تا Publish فقط چند کلیک نیست؛ Validation،‏ Revision،‏ Stage، بازخوانی وضعیت و بازیابی هرکدام وضعیت مشخص دارند.

  1. ۰۱ویرایشEdit
  2. ۰۲اعتبارسنجیValidate
  3. ۰۳ساخت RevisionSeal
  4. ۰۴آماده‌سازیStage
  5. ۰۵بازخوانی وضعیتVerify
  6. ۰۶انتشارCutover
  7. ۰۷پایشObserve
۰۵پروفایل‌ها

Authoritative DNS فقط یک Zone Editor نیست.

هر لایه از Authoritative Data تا Global Traffic و Security یک Profile عملیاتی مستقل دارد.

  • Authoritative DNS

    مدیریت Zone و RRset با Revision.

    • Forward / Reverse
    • Typed RRsets
    • Scheduled / templated changes
  • Traffic Management

    پاسخ بر اساس Endpoint و Policy.

    • Pools / Endpoints
    • Geo / health policy
    • Maintenance windows
  • DNS Security

    Trust و Transfer security درون محصول.

    • DNSSEC signing / rollover
    • TSIG
    • Transfer policy
  • ناوگان نودهای DNS

    چرخه‌ی عمر نودهای Serving.

    • Enroll / mTLS
    • Drain / Replace
    • Fleet rollout
  • Delivery

    انتشار امن و قابل برگشت.

    • Inactive staging
    • اعتبارسنجی بازخوانی وضعیت
    • Atomic cutover
  • بازیابی

    حفاظت از وضعیت مدیریتی.

    • Backup / Restore
    • Release rollback
    • فرایند بازیابی بحران
مرجع فنی

جزئیات معماری، جریان کار و عملیات

این بخش برای مهندسانی است که می‌خواهند بدانند محصول در لایه‌های زیرین چطور کار می‌کند: اجزا، مرزها، رفتار هنگام خطا و عملیات قابل‌اجرا.

۰۶معماری

مسیر پیکربندی بلندتر است؛ مسیر پاسخ‌دهی عمداً کوتاه.

تغییر DNS باید از Validation،‏ Revision و Delivery عبور کند. پاسخ DNS اما مستقیماً از محیط اجرای تأییدشده‌ی نود ارائه می‌شود.

  1. CONTROL
    Panel / Product APIAuthentication، دامنه، RBAC و Typed Validation.
  2. AUTHORITY
    وضعیت مطلوب / Revision / Jobوضعیت تراکنشی، Revision غیرقابل‌تغییر، Audit و شواهد.
  3. DELIVERY
    Worker + Node Agent با mTLSStage، بازخوانی وضعیت، Verify و Atomic Cutover.
  4. SERVING
    نود Authoritative DNSdnsdist و محیط اجرای فعال PowerDNS با وضعیت محلی تأییدشده.
لایهComponentوظیفهFail-safe behavior
Product APIFastAPI + scoped RBACZone/RRset،‏ traffic policy،‏ node lifecycle و typed validationBrowser مستقیماً runtime DNS را mutate نمی‌کند
AuthorityPostgreSQL + transactional outboxDesired state،‏ audit،‏ job/revision stateMutation و event publication در یک مرز تراکنشی
DeliveryWorker + mTLS Node AgentStage inactive color،‏ read-back،‏ verify و atomic cutoverFailed delivery قبل از serving متوقف می‌شود
DNS EdgednsdistStable serving entry و انتخاب active PowerDNS colorQuery path به Manager وابسته نیست
Authoritative RuntimePowerDNS blue/green + local PostgreSQLServe آخرین revision تأییدشدهControl-plane outage پاسخ DNS را از آخرین state سالم ادامه می‌دهد
SecurityDNSSEC · TSIG · transfer policySigning،‏ rollover و zone-transfer trustSecret material وارد Panel/Audit/Evidence نمی‌شود
TECH

Geo-routing & Health Contract. تصمیم DNS از policy کامپایل‌شده و snapshot محلی خوانده می‌شود؛ Query Path هیچ health-check شبکه‌ای را در لحظه‌ی پاسخ اجرا نمی‌کند.

حوزهورودی / Mechanismقرارداد فنی
Client localityECS یا Recursive Resolver IPECS معتبر در صورت مجازبودن استفاده می‌شود؛ در غیر این صورت Resolver IP مبنای انتخاب است.
Geo / network matchCIDR،‏ ASN/Organization،‏ Country/Subdivision/Continent/CityOverrideهای دقیق و geography با priority عددی و ترتیب deterministic ارزیابی می‌شوند.
Native GeoIPPowerDNS geoip backend + Country/ASN MMDBGeoIP کنار gpgsql قرار می‌گیرد؛ Zone data از authority اصلی به YAML/GeoIP backend منتقل نمی‌شود.
HealthTCP/UDP/HTTP/HTTPS/TLS/DNS/gRPC/ICMP probesHealth خارج از Query Path محاسبه می‌شود و stateهایی مثل HEALTHY/DEGRADED/SUSPECT/UNHEALTHY در snapshot نسخه‌دار ثبت می‌شوند.
Policy compilerStructured policy → trusted runtime materialArbitrary Lua پذیرفته نمی‌شود؛ compiler خروجی reproducible و hash متصل به Revision تولید می‌کند.
SimulationResolver/ECS/time/health/dataset inputsRule match،‏ selected pool/endpoint،‏ fallback path،‏ answer و TTL پیش از publish قابل شبیه‌سازی‌اند.
ECS cache isolationPolicy-aware cache keyingپاسخ‌های وابسته به client network نباید بین contextهای ECS نامرتبط cache-leak شوند.
۰۷جریان کار و خطا

هر کار فقط وقتی دوباره اجرا می‌شود که اثرش روی سیستم روشن باشد.

Mutationها idempotent و project-scoped هستند؛ node mutation،‏ fleet rollout و certificate rotation روی یک node همزمان باز نمی‌مانند. Worker ownership با lease و execution epoch fence می‌شود.

  1. ۰۱QueueQUEUED
  2. ۰۲LeaseRUNNING + EPOCH
  3. ۰۳StageVERIFY / CUTOVER
  4. ۰۴SuccessSUCCEEDED
BLUE / GREEN CUTOVER

Stage روی Color غیرفعال

DNS read-back قبل از جابه‌جایی Active Color انجام می‌شود.

DNS QUERY ENTRY
↓
ACTIVE
BLUE
⇄
STAGED
GREEN
↓
DNS
VERIFY
revision → stage inactive → authoritative read-back → atomic cutover
Stage ناموفق Active Serving را تغییر نمی‌دهد.
HEALTH BRANCH

Primary یا Fallback بر اساس Snapshot

Query path هیچ probe شبکه‌ای را همان لحظه اجرا نمی‌کند.

CLIENT CONTEXT
ECS / RESOLVER
↓
POLICY + HEALTH SNAPSHOT
↓
PRIMARY
HEALTHY?
PRIMARY
↙ ↘
FALLBACK
Health state نسخه‌دار است؛ stale snapshot می‌تواند policy را block کند.
DR LOOP

Readiness → Failover → Failback

DR action به readiness hash و topology freeze متصل است.

PRIMARY
SITE
→
READINESS
GATE
↓
FENCE
+ HASH
↑
DR
SITE
←
FAILBACK
VERIFY
backup ready → approval → failover → serving verify → controlled failback
Stale readiness یا unknown external state به Reconcile می‌رود.
  1. فلو ۰۱

    Publish Zone Revision

    تغییر ابتدا روی color غیرفعال stage می‌شود.

    1. Validate
    2. Build Revision
    3. Compile Policy
    4. Stage Inactive
    5. DNS Read-back
    6. Atomic Cutover

    خطا و بازیابیStage ناموفق Query Path فعال را عوض نمی‌کند.

  2. فلو ۰۲

    Traffic Policy

    Geo/Network policy قبل از publish شبیه‌سازی می‌شود.

    1. Policy Input
    2. Priority Order
    3. ECS / Resolver Context
    4. Simulate
    5. Compile
    6. Publish

    خطا و بازیابیArbitrary Lua و priority conflict پیش از serving رد می‌شوند.

  3. فلو ۰۳

    Node Onboarding

    Node فقط بعد از trust و serving verification عضو fleet می‌شود.

    1. Identity / mTLS
    2. Preflight
    3. Bootstrap
    4. Register
    5. Health
    6. Rollout Eligible

    خطا و بازیابیBootstrap failure به retry کور تبدیل نمی‌شود.

  4. فلو ۰۴

    DNSSEC Rotation

    Key lifecycle با overlap و serving acknowledgement انجام می‌شود.

    1. Key Intent
    2. Generate / Import
    3. Stage
    4. Overlap
    5. Observe Signing
    6. Retire Old

    خطا و بازیابیSecret material وارد Panel/Audit/Evidence عمومی نمی‌شود.

  5. فلو ۰۵

    Restore / DR

    Restore و site failover به readiness evidence bind هستند.

    1. Backup Ready
    2. Preflight
    3. Approval
    4. Restore / Failover
    5. Serving Verify
    6. Commit / Failback

    خطا و بازیابیUnknown external state → RECONCILE_REQUIRED، نه replay کور.

فلوهای عملیاتی تکمیلی

Health و Node replacement مستقیماً روی کیفیت Serving اثر دارند و باید Flow مستقل داشته باشند.

  1. فلو ۰۶

    Health Snapshot → Routing

    Health خارج از Query hot path جمع‌آوری و به snapshot نسخه‌دار تبدیل می‌شود.

    1. Probe Policy
    2. Schedule
    3. Out-of-band Probe
    4. Publish Snapshot
    5. Compile Traffic Policy
    6. Node Sync
    7. DNS Verify

    خطا و بازیابیHealth قدیمی یا Unknown به‌طور خودکار Healthy فرض نمی‌شود و نباید Traffic را بی‌دلیل جابه‌جا کند.

  2. فلو ۰۷

    Drain / Replace DNS Node

    Node قدیمی فقط پس از آماده‌شدن Replacement و Serving verification خارج می‌شود.

    1. Fleet Intent
    2. Serving Capacity
    3. Stop Eligibility
    4. Bootstrap Replacement
    5. Stage Active Revision
    6. Serving Read-back
    7. Remove Old Node

    خطا و بازیابیتا Replacement پاسخ Authoritative صحیح ندهد، حذف Node قدیمی به مرحله‌ی نهایی نمی‌رسد.

Action / FlowAdmission / PreconditionsExecution / LockSuccess CriterionFailure / Recovery
Publish Zone / RRsetTyped validation،‏ revision و policy compile قبل از deliveryStage روی inactive color → node read-back → atomic cutoverAuthoritative answer/TTL و active revision از serving path تأیید شودFailed stage serving را عوض نمی‌کند؛ rollback به color سالم نگه‌داری‌شده
Traffic PolicyStructured policy،‏ priority و simulation بدون conflictCompiler material versioned؛ health snapshot خارج از query path مصرف می‌شودMatched rule/pool/endpoint و synthetic DNS behavior مطابق revisionArbitrary Lua رد می‌شود؛ policy conflict قبل از publish fail می‌شود
Node Onboarding / ReplaceIdentity/mTLS،‏ preflight و node mutation availabilityDurable job با node lock؛ onboarding/day-2/fleet/cert-rotation overlap رد می‌شودNode observed healthy و rollout eligibility روشنNode onboarding failure به generic retry تبدیل نمی‌شود؛ fresh bootstrap ممکن است لازم باشد
DNSSEC / CertificateKey/identity lifecycle و approval در عملیات حساسStage/overlap/ack و rotation workflow owner-specificSigning/serving یا certificate observation با generation مورد انتظار match کندStale rotation/fleet mutation همزمان رد؛ secret material از public job projection حذف می‌شود
Control-plane RestoreBackup باید READY،‏ repository-verified و دارای snapshot/hash evidence باشدPreflight → approval → execution → cutoverRESTORED فقط بعد از preflight binding و runtime verificationWorker interruption/unknown external state → RECONCILE_REQUIRED؛ blind retry ممنوع
DR Failover / FailbackReadiness job،‏ topology freeze،‏ fencing،‏ rollback و RPO acknowledgement لازمAction به readiness state/hash و profile revision bind می‌شودActive site/traffic/database state به phase مورد انتظار برسدStale readiness یا topology mismatch رد؛ failback فقط از FAILED_OVER مجاز است
FLOW

Retry classification اپراتوری صریح است: SAFE_TO_RETRY، RECONCILE_REQUIRED، FRESH_BOOTSTRAP_REQUIRED یا FRESH_HEALTH_REQUEST_REQUIRED. Lease loss در workflowهای disruptive هرگز مجوز replay کور نیست.

۰۸کاتالوگ عملیات

عملیات DNS با Blast Radius متناسب کنترل می‌شوند.

اپراتور برای تغییر Record،‏ Rollout نود یا DNSSEC از همان فرایند محصول و Audit trail استفاده می‌کند.

  • Create / Edit Zoneمدیریت Zone و RRset با Validation و Revision.
  • PublishStage، بازخوانی وضعیت و Atomic Cutover به نسخه‌ی جدید.
  • Rollbackبازگشت به Color سالم نگه‌داری‌شده.
  • Traffic Policyمدیریت Endpoint،‏ Pool و Health-aware response policy.
  • DNSSECSigning،‏ Rollover و Restore/Reconcile.
  • Onboarding نودEnroll و آماده‌سازی نود DNS با Identity کنترل‌شده.
  • Drain / Replaceخروج یا جایگزینی نود بدون تغییر مستقیم محیط اجرای Zone.
  • ObserveHealth،‏ Metrics،‏ Alert و Synthetic DNS behavior.

DNS را با سرعت Serving و دقت یک سیستم توزیع‌شده اداره کنید.

4SO GeoDNS تغییرات را کنترل می‌کند، بدون اینکه Control Plane را وارد مسیر پاسخ DNS کند.