1. چارسو
  2. محصولات
  3. Workspace

فضای کار امن مبتنی بر مرورگر

4SO Workspace

محیط کار در مرورگر؛ اجرا و داده جدا از دستگاه کاربر.

Workspace محیط کار و دسترسی راه‌دور را از Endpoint کاربر جدا می‌کند؛ هویت، Policy،‏ DLP،‏ Scheduling،‏ Session و Execution در یک مدل محصولی قابل‌اداره قرار می‌گیرند.

  • Linux Workspaces
  • RDP / VNC / SSH
  • DLP & Policy
  • Multi-zone
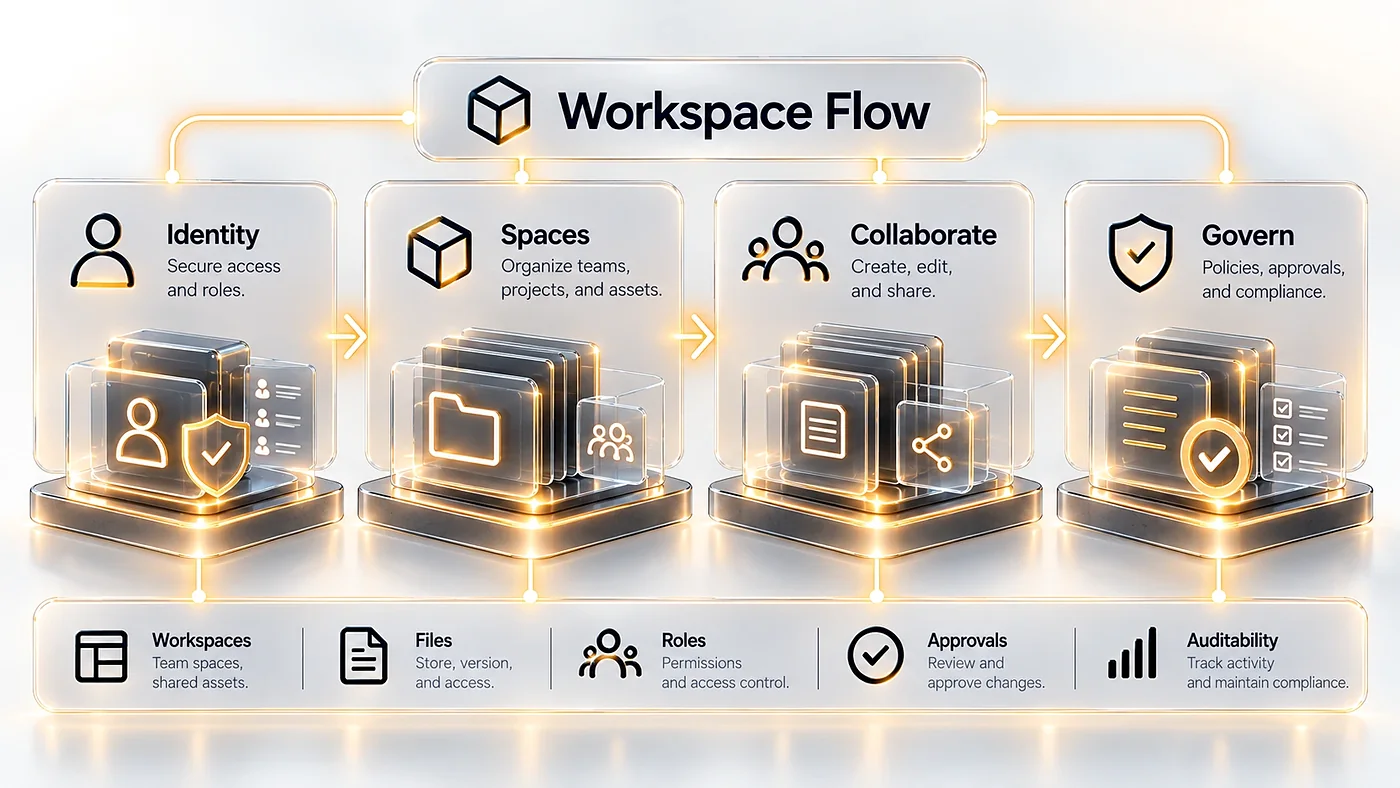
فلوی 4SO Workspace: هویت، فضاها، همکاری، حاکمیت.
برای چه کسی
سازمان‌هایی که باید به کارکنان، پیمانکاران یا تیم‌های عملیات دسترسی امن بدهند، بدون اینکه به دستگاه آن‌ها اعتماد کنند.
چه کاری انجام می‌دهد
مرورگر، دسکتاپ و اپلیکیشن لینوکسی و دسترسی RDP،‏ VNC و SSH را از مرورگر ارائه می‌کند؛ با هویت سازمانی، Policy، کنترل داده (DLP)، ضبط نشست و Audit.
کجا اجرا می‌شود
از یک سرور شروع می‌شود و با نودهای اجرایی تا چند ناحیه رشد می‌کند. Kubernetes یک گزینه است، نه پیش‌شرط.
SCHEDULER · PLACEMENT · RECOVERYیک Workspace امن، فقط روی گره‌ای مجاز و آماده
۰۱

کاربر با هویت سازمانی وارد می‌شود و دسترسی‌اش طبق Policy بررسی می‌شود.

۰۱مسئله

دسترسی امن وقتی سخت می‌شود که اجرای کار روی Endpoint اعتماد شود.

تیم‌ها معمولاً برای Browser،‏ Desktop،‏ Remote Access،‏ Policy و Session چند ابزار جدا دارند. Workspace آن‌ها را زیر یک تجربه‌ی واحد می‌آورد و اجرای محافظت‌شده را از دستگاه کاربر جدا می‌کند.

  1. ۰۱

    Endpoint محل اعتماد نیست

    Session و اجرای workload در محیط کنترل‌شده باقی می‌مانند و Endpoint فقط لایه‌ی تعامل است.

  2. ۰۲

    یک ورودی برای چند نوع Workspace

    Browser،‏ Linux Desktop/Application و RDP/VNC/SSH از یک تجربه‌ی وب در دسترس‌اند.

  3. ۰۳

    Policy بخشی از محیط اجرا است

    DLP،‏ Identity،‏ Network Path و Peripheral access در مدل محصول حضور دارند.

  4. ۰۴

    زیرساخت Session قابل اداره است

    Capacity، نودها، Scheduling،‏ Audit و چرخه‌ی عمر از پنل اپراتور مدیریت می‌شوند.

۰۲قابلیت‌ها

تجربه‌ی کاربر ساده، زیرساخت پشت آن جدی.

Workspace قابلیت‌های User Experience و Infrastructure Operations را در یک محصول کنار هم نگه می‌دارد.

  1. ۰۱

    Browser،‏ Desktop و App

    محیط‌های Linux disposable برای کار روزمره و بارهای کاری کنترل‌شده.

  2. ۰۲

    RDP / VNC / SSH

    دسترسی به سیستم‌های موجود از طریق مرورگر بدون کلاینت‌های پراکنده.

  3. ۰۳

    هویت و دسترسی سازمانی

    Authentication،‏ Authorization و دامنه برای User و Operator.

  4. ۰۴

    Policy و کنترل داده

    فایل، Clipboard،‏ Peripheral و Network Path بر اساس Policy قابل‌کنترل‌اند.

  5. ۰۵

    Scheduling و Capacity

    انتخاب نود اجرایی، ظرفیت و Scale بر اساس وضعیت زیرساخت.

  6. ۰۶

    Multi-zone Operation

    گسترش Execution Plane بدون تبدیل Control Plane به محیط اجرای بار کاری.

  7. ۰۷

    Recording و Collaboration

    قابلیت‌های Session-level برای مشاهده، همکاری و Audit.

  8. ۰۸

    Health،‏ Capacity و Audit

    اپراتور زیرساخت و چرخه‌ی عمر Session را از یک دید واحد دنبال می‌کند.

4SO

Control Plane و Execution Plane دو نقش مستقل‌اند. Workspace Intent به محیط اجرای خاص قفل نمی‌شود؛ Single-node یک مدل استقرار درجه‌یک است.

۰۳مدل استقرار

از تک‌سرور تا Execution Plane چندناحیه‌ای.

مدل استقرار از یک Server شروع می‌شود و با افزودن نودهای اجرایی رشد می‌کند. Kubernetes یک گزینه‌ی استقرار است، نه پیش‌شرط تجربه‌ی کاربر.

پروفایلControl PlaneExecutionکاربرد
تک‌نودهمان Serverهمان Serverشروع ساده و محیط کوچک
Control + نودهای اجراییControl Plane مستقلچند نود اجراییتفکیک مدیریت از اجرای Workspace
Multi-zoneControl Plane مرکزیExecution در چند Zoneنزدیکی به کاربر و توزیع ظرفیت
HA Control PlaneچندنودیExecution Pool مستقلافزونگی Control Plane و عملیات سازمانی
۰۴چرخه‌ی عمر

نشست کاری فقط اجراکردن نیست.

از احراز هویت تا Scheduling، اجرای Policy،‏ Resume،‏ Recording و End، همه بخشی از چرخه‌ی عمر کاربر و زیرساخت‌اند.

  1. ۰۱ورودAuthenticate
  2. ۰۲انتخابSelect
  3. ۰۳زمان‌بندیSchedule
  4. ۰۴راه‌اندازیLaunch
  5. ۰۵اعمال PolicyEnforce
  6. ۰۶ادامهResume
  7. ۰۷پایشObserve
  8. ۰۸پایانEnd
۰۵پروفایل‌ها

نوع دسترسی عوض می‌شود، تجربه‌ی محصول ثابت می‌ماند.

کاربر از یک Catalog واحد وارد می‌شود و تفاوت محیط اجرا در پشت همان فرایند مدیریت می‌شود.

  • Browser Workspace

    مرورگر Linux کنترل‌شده برای دسترسی به Web اپلیکیشن‌ها.

    • Session جدا از Endpoint
    • Policy روی File/Clipboard/Network
    • چرخه‌ی عمر موقت
  • Linux Desktop / App

    Desktop یا Application لینوکسی از طریق Streaming.

    • Containerized execution
    • Catalog-based launch
    • Capacity-aware scheduling
  • Remote Systems

    اتصال امن به سیستم‌های موجود از مرورگر.

    • No local client dependency
    • Central access policy
    • Unified session audit
  • Single-node

    Control و Execution روی یک Host.

    • ساده‌ترین نصب
    • همان UX کامل
    • مسیر رشد بدون تغییر مدل کاربر
  • Distributed

    نودهای اجرایی مستقل زیر یک Control Plane.

    • Capacity pool
    • سلامت نود
    • Workload placement
  • Multi-zone

    Execution نزدیک‌تر به User یا Resource.

    • Location-aware scheduling
    • Failure-domain separation
    • Central policy
مرجع فنی

جزئیات معماری، جریان کار و عملیات

این بخش برای مهندسانی است که می‌خواهند بدانند محصول در لایه‌های زیرین چطور کار می‌کند: اجزا، مرزها، رفتار هنگام خطا و عملیات قابل‌اجرا.

۰۶معماری

Control Plane و Execution Plane عمداً یکی نیستند.

Intent و Policy در Control Plane می‌مانند؛ Agent‌ها مدیریت را انجام می‌دهند و Session واقعی در Execution Plane اجرا می‌شود.

  1. USER
    Browser Experienceاحراز هویت، Catalog،‏ Launch/Resume و پایان Session.
  2. CONTROL
    Workspace Control PlanePostgreSQL،‏ Identity،‏ Policy،‏ Scheduling و durable operations.
  3. AGENT
    Authenticated Agent Planeمدیریت outbound-first با Trust و وضعیت مشخص.
  4. EXECUTION
    محیط اجرای WorkspaceBrowser/Desktop/محیط اجرای Application و Remote Session.
لایهComponent / Protocolنقشقرارداد
State AuthorityPostgreSQLWorkspace intent،‏ Session lifecycle،‏ Policy،‏ Node/Capacity و durable operationsUI و Agent منبع وضعیت مستقل نمی‌سازند
Control PlaneGo services + Product APIIdentity،‏ Authorization،‏ Scheduling،‏ lifecycle و auditControl Plane ≠ Execution Plane
Agent PlaneOutbound-first mTLS agentsNode management،‏ observed state و اجرای bounded actionAgent authority از Product API/RBAC عبور می‌کند
Linux StreamingKasmVNCBrowser/Desktop/Application workspace streamingProtected execution روی Execution Plane می‌ماند
Remote AccessApache Guacamole ecosystemRDP / VNC / SSH از مرورگرRemote protocol پشت همان Identity/Policy surface قرار می‌گیرد
TECH

Install & Runtime Contract. Workspace از Source checkout نصب نمی‌شود؛ release artifact،‏ preflight و resume boundary بخشی از خود Product Contract هستند.

مرزMechanismقرارداد فنی
Release artifactMANIFEST.json + SHA256SUMSAPI،‏ Controller،‏ Edge،‏ CLI،‏ migration و runtime inputs به‌صورت deterministic bundle تحویل می‌شوند.
Preflight 1Read-only boundary preflightپیش از هر mutation در release cache،‏ host و boundaryهای نصب بررسی می‌شوند.
Release authorityExact cached artifactArtifact تأییدشده با identity وابسته به commit/manifest در cache مالک installer منتشر می‌شود؛ hard-link و permission ناامن رد می‌شوند.
Preflight 2Cached-artifact preflightهمان artifact دقیق پیش از convergence دوباره بررسی می‌شود تا Source و Runtime path از هم جدا نشوند.
Host exposureLoopback TLS edgePostgreSQL و Control API host-published نیستند؛ endpoint canonical محصول روی TLS edge محدود باقی می‌ماند.
Diagnosis / resumeDoctor + status-jsonresume_required و last_safe_resume_point از durable owner boundary گزارش می‌شوند، نه از حدس browser.
ExecutionDocker Engine first · Kubernetes optionalKasmVNC و Guacamole در Execution Plane کار می‌کنند.
۰۷جریان کار و خطا

نشست کاری یک درخواست لحظه‌ای نیست؛ هم عملیات و هم وضعیت واقعی آن دنبال می‌شود.

Launch،‏ Stop،‏ Restart و Recovery از Product API به Operation/Outbox می‌روند و وضعیت Session جدا از وضعیت درخواست مشاهده می‌شود.

  1. ۰۱RequestREQUESTED
  2. ۰۲AdmissionADMITTED
  3. ۰۳RuntimeRUNNING
  4. ۰۴SuccessSUCCEEDED
SCHEDULER BRANCH

Placement بر اساس Policy و Capacity

Session فقط روی Node مجاز و آماده ساخته می‌شود.

SESSION REQUEST
↓
POLICY +
CAPACITY
↓
NODE A
NODE B
NODE C
Scheduler → agent admit → runtime launch → observed ready
No capacity → admission blocked، نه placement تصادفی.
ACCESS SPLIT

Linux Workspace یا Remote Protocol

Identity/Policy مشترک است، Execution Path متفاوت.

AUTHENTICATED USER
↓
RESOURCE
POLICY
↓
KasmVNC
LINUX
↙ ↘
GUACAMOLE
RDP/VNC/SSH
یک سطح Identity/Policy · دو Runtime پروتکل
KasmVNC و Guacamole دو مسیر Runtime زیر یک Control Plane هستند.
RECOVERY FORK

Recover Runtime یا Cleanup

Failure class تعیین می‌کند repair انجام شود یا cleanup.

FAILED / STALE SESSION
↓
CLASSIFY
↓
RECOVER
RUNTIME
↙ ↘
RECOVER
CLEANUP
↓
OBSERVE + CONVERGE
Unknown runtime state قبل از retry با Agent read-back حل می‌شود.
  1. فلو ۰۱

    Launch Workspace

    Session بعد از admission و scheduling واقعاً ساخته می‌شود.

    1. Identity
    2. Policy
    3. Catalog
    4. Capacity
    5. Scheduler
    6. Session Ready

    خطا و بازیابیUI از accepted operation نتیجه‌ی Session را حدس نمی‌زند.

  2. فلو ۰۲

    Remote Access

    Browser به protocol runtime متصل می‌شود بدون اینکه endpoint محل اعتماد شود.

    1. User Login
    2. Resource Scope
    3. Policy
    4. Guacamole Route
    5. RDP/VNC/SSH
    6. Session Observe

    خطا و بازیابیPolicy failure یا target failure مسیر access را قبل از session attach متوقف می‌کند.

  3. فلو ۰۳

    Session Restart

    Restart به successor session قابل‌ردیابی متصل است.

    1. Source Session
    2. Restart Admit
    3. Stop Boundary
    4. Successor Create
    5. Health
    6. Attach

    خطا و بازیابیSource و successor correlation حفظ می‌شود؛ restart ناقص success اعلام نمی‌شود.

  4. فلو ۰۴

    Runtime Recovery

    Recovery با Restart معمولی یکی نیست.

    1. Failure Detect
    2. Classify
    3. Recover Runtime
    4. Agent Action
    5. Observe
    6. Converge

    خطا و بازیابیRecovery attempt و retry count در history می‌ماند.

  5. فلو ۰۵

    Node Drain / Remove

    زیرساخت Session بدون orphan کردن workload تغییر می‌کند.

    1. Node Health
    2. Capacity Gate
    3. Stop Placement
    4. Drain Sessions
    5. Remove
    6. Reschedule Verify

    خطا و بازیابیNode دارای Session فعال بی‌صدا حذف نمی‌شود.

فلوهای عملیاتی تکمیلی

Policy و Capacity نیز بخشی از Runtime Session هستند، نه تنظیمات حاشیه‌ای.

  1. فلو ۰۶

    Policy / DLP Change

    تغییر Policy از Authority تا اعمال روی Session قابل‌ردیابی می‌ماند.

    1. Policy Intent
    2. Scope / RBAC
    3. Conflict Check
    4. Persist Policy
    5. Agent Propagate
    6. Session Apply
    7. Observe

    خطا و بازیابیاعمال ناقص Policy به Reconcile می‌رود؛ Session نباید با bypass خاموش و بدون Evidence ادامه دهد.

  2. فلو ۰۷

    Add Execution Node

    Capacity جدید فقط پس از Trust،‏ Health و Scheduling eligibility وارد Pool می‌شود.

    1. Node Identity
    2. Preflight
    3. Agent mTLS
    4. Register
    5. Capacity Observe
    6. Scheduling Eligible
    7. Placement Verify

    خطا و بازیابیNode ناسالم یا بدون Agent identity معتبر برای Placement واجد شرایط نمی‌شود.

Action / FlowAdmission / PreconditionsExecution / LockSuccess CriterionFailure / Recovery
Launch WorkspaceActor/Project permission،‏ Catalog entry،‏ Policy و Capacity باید مجاز باشندIdempotency-Key → durable Operation/Outbox → scheduler/AgentSession ID و observed session/runtime state برای همان Workspace برگرددFailure می‌تواند retry/recovery event بسازد؛ UI وضعیت Session را از Operation حدس نمی‌زند
Stop SessionSession موجود و permission معتبرOperation مستقل stop به Agent/runtime می‌رودSession دیگر serving/running نباشد و Operation terminal شودقبل از lease قابل cancel است؛ پس از side effect نتیجه باید از runtime reconcile شود
Restart SessionSource session معتبر و restart مجازOperation به restart attempt و successor session متصل می‌شودSuccessor session مشاهده‌شده و قابل استفاده باشدSource/successor correlation حفظ می‌شود؛ failure session قبلی را success جدید اعلام نمی‌کند
Recover RuntimeSession دارای failure/recovery conditionAction صریح RECOVER_RUNTIME؛ generic restart جای recovery semantics را نمی‌گیردRuntime دوباره observed-ready و Session از recovery state خارج شودRecovery attempt و زمان آخرین retry در history باقی می‌ماند
Recover CleanupStale/partial runtime cleanup قابل اثباتAction صریح RECOVER_CLEANUP روی همان SessionResourceهای نیمه‌کاره پاک و authority با runtime همگرا شودCleanup بدون evidence به Session جدید یا success تبدیل نمی‌شود
Node Capacity LifecycleNode/Execution Plane health و ظرفیت قبل از Add/Drain/Remove بررسی می‌شودScheduling از node lifecycle جدا ولی هماهنگ استSessionهای retained سالم و placement/capacity از observed state خوانده شودDrain/Remove نباید Session فعال را بی‌صدا orphan کند؛ reconciliation مسیر بازگشت است
FLOW

Cancellation فقط در مرز امن اولیه ممکن است: Operation در REQUESTED/ADMITTED، بدون lease owner و پیش از عبور از side-effect boundary. History برای Launch/Stop/Restart/Recover،‏ retry count و آخرین recovery را نگه می‌دارد.

۰۸کاتالوگ عملیات

عملیات حول مسیر کاربر و مسیر زیرساخت سازمان‌دهی شده است.

کاربر Session را می‌بیند؛ اپراتور هم‌زمان ظرفیت، نود، Policy و Audit را اداره می‌کند.

  • Publish Workspaceتعریف Workspace و انتشار آن برای دامنه‌های مجاز.
  • Launch / Resumeشروع یا ادامه‌ی Session با Identity و Policy.
  • Assign Accessاتصال User/Group به Workspace و Policy.
  • Observe Capacityمشاهده‌ی Health،‏ Load و ظرفیت Execution Plane.
  • افزودن نود اجراییگسترش Capacity بدون تغییر تجربه‌ی کاربر.
  • Drain / Remove نود اجراییخروج کنترل‌شده‌ی نود از Scheduling و چرخه‌ی عمر.
  • Record / Auditردیابی Session و رخدادهای عملیاتی.
  • Scale Infrastructureرشد از Single-node به ساختار توزیع‌شده.

محیط کار را از Endpoint جدا کنید؛ تجربه‌ی کاربر را ساده نگه دارید.

4SO Workspace دسترسی امن را از یک اتصال پراکنده به یک محصول قابل‌اداره تبدیل می‌کند.